我们必须知道,我们终将知道。
ignoramus et ignorabimus
A Mathematical Introduction to Logic第二章-一阶逻辑(模型论角度)-学习笔记
笔记来自于 Enderton (2001) A Mathematical Introduction to Logic
课本纠错
以下错误均已经与英文原版作对比
P36. 最后一行 ¬ \neg ¬ → \rightarrow →
image-20231121112116386
P70. 同态定理 (a) h ∘ s ( t ) h \circ s(t) h ∘ s ( t ) h ∘ s ‾ ( t ) \overline {h \circ s}(t) h ∘ s ( t )
image-20231121112504911
P84错误 ,∀ x φ \forall x \varphi ∀ x φ ∀ x ψ \forall x \psi ∀ x ψ
image-20231112204951151
P85 错误,φ \varphi φ ψ \psi ψ
image-20231112205031189
P86 错误,Γ ⊢ y ψ y x \Gamma \vdash y \psi_{y}^{x} Γ ⊢ y ψ y x Γ ⊢ ∀ y ψ y x \Gamma \vdash \forall y \psi_{y}^{x} Γ ⊢ ∀ y ψ y x
image-20231112205102530
P97错误 “完备性定理的证明”应改为”可靠性定理的证明”
image-20231114114209539
P106错误, σ \sigma σ Γ \varGamma Γ
image-20231115174017090
一阶逻辑定义/重点总结 一阶逻辑的意义:
人们很容易想到直觉上正确的推论的例子,而这些推论不能充分反映在命题逻辑模型中。
本章介绍了一个能力更强的逻辑系统:一阶逻辑。事实上,当“数学家”找到一个证明时,几乎总是意味着一个可以反映在一阶逻辑中的证明
Section 2.1: First-Order Languages 语言符号整理:
逻辑符号logical symbols
连接符
¬ \neg ¬
→ \rightarrow →
标点符号
(
)
变量
v n v_n v n
参数
全称量词quantifier symbols
∀ \forall ∀
谓词符号predicate symbols
P , Q P,Q P , Q
常量constant symbols
c c c
函数符号function symbols
一阶语言的不同之处在于
(a) 是否存在相等符号(相等符号是逻辑符号而不是参数)
(b) 存在参数
表达式 :符号的有限序列。表达式有几种特殊类型:
项。 对于每个 n 位函数符号 f,我们定义了一个 n 位项构建操作F f ( ϵ 1 , … , ϵ n ) = f ϵ 1 … ϵ n \mathcal{F}_{f}(\epsilon_{1},\ldots,\epsilon_{n})=f\epsilon_{1}\ldots\epsilon_{n} F f ( ϵ 1 , … , ϵ n ) = f ϵ 1 … ϵ n
项通过对已构建的对象取函数,从常量和变量 中归纳出对象。
原子公式 。一个原子公式 是形式为P t 1 … t n Pt_{1}\ldots t_{n} P t 1 … t n t i t_{i} t i
原子公式是公式中被赋予真值的最小部分 ,由项和谓词组成。
它们在一阶逻辑中扮演着类似于自然语言中句子的角色。
合式公式。合式公式 (wff)是一个表达式,可以通过应用零次或多次以下公式构建操作 来从原子公式中构建:
E ¬ ( γ ) = ( ¬ γ ) \mathcal{E}_{\neg}(\gamma)=(\neg\gamma) E ¬ ( γ ) = ( ¬ γ ) E → ( γ , δ ) = ( γ → δ ) \mathcal{E}_{\rightarrow}(\gamma,\delta)=(\gamma\rightarrow\delta) E → ( γ , δ ) = ( γ → δ ) Q i ( γ ) = ∀ v i γ \mathcal{Q}_{i}(\gamma)=\forall v_{i}\gamma Q i ( γ ) = ∀ v i γ
自由出现 :递归定义。在 合式公式wff 中,变量 x 被称为自由出现(x 是自由变量),当满足以下条件之一时:
(a) α \alpha α α \alpha α
(b) α = ( ¬ β ) \alpha=(\neg\beta) α = ( ¬ β ) β \beta β
(c) α = ( β → γ ) \alpha=(\beta\rightarrow\gamma) α = ( β → γ ) β \beta β γ \gamma γ
(d) α = ∀ v i β \alpha=\forall v_{i}\beta α = ∀ v i β x ≠ v i x\neq v_{i} x = v i β \beta β
转换/缩写习惯总结:
( α ∨ β ) (\alpha\vee\beta) ( α ∨ β ) ( ( ¬ α ) → β ) ((\neg\alpha)\rightarrow\beta) (( ¬ α ) → β ) ( α ∧ β ) (\alpha\wedge\beta) ( α ∧ β ) ( ¬ ( α → ( ¬ β ) ) ) (\neg(\alpha\rightarrow(\neg\beta))) ( ¬ ( α → ( ¬ β ))) ( α ↔ β ) (\alpha\leftrightarrow\beta) ( α ↔ β ) ( ¬ ( ( α → β ) → ( ¬ ( β → α ) ) ) ) (\neg((\alpha\rightarrow\beta)\rightarrow(\neg(\beta\rightarrow\alpha)))) ( ¬ (( α → β ) → ( ¬ ( β → α )))) ∃ x α \exists x\alpha ∃ xα ( ¬ ∀ x ( ¬ α ) ) (\neg\forall x(\neg\alpha)) ( ¬∀ x ( ¬ α )) t = u t=u t = u = t u =tu = t u t ≠ u t\neq u t = u ( ¬ = t u ) (\neg=tu) ( ¬ = t u ) 最外面的括号可以去掉
尽可能少用¬ \neg ¬ ∀ \forall ∀ ∃ \exists ∃
向右的优先级: α □ β □ γ \alpha\square\beta\square\gamma α □ β □ γ ( α □ ( β □ γ ) ) (\alpha\square(\beta\square\gamma)) ( α □ ( β □ γ ))
字母表
变量:小写斜体字母 v i v_{i} v i u u u v v v x x x y y y z z z
谓词符号:大写斜体字母,以及特定符号,如 ∈ \in ∈ < < <
常量符号:小写斜体字母 a a a b b b c c c … \ldots … 0 0 0
函数符号:小写斜体字母 f f f g g g h h h S \mathbb{S} S + + +
项:小写斜体字母 t t t u u u
公式:小写希腊字母 α \alpha α β \beta β γ \gamma γ … \ldots …
句子:小写希腊字母 σ \sigma σ τ \tau τ
公式集:大写希腊字母 Γ \Gamma Γ
结构:大写德语(花体)字母 A \mathfrak{A} A
Section 2.2: Truth and Models 真值与模型 语言 :
语言是一些有实际用处的参数集合,通常可以用等号来讨论.
结构
对于给定的一阶语言,结构 A \mathfrak{A} A 参数集合上的一个函数 ,是一阶语言到自然语言的翻译
例子; ( C ; 0 , 1 , + , ⋅ ) (\mathbb{C};0,1,+,\cdot) ( C ; 0 , 1 , + , ⋅ )
全称量词 ∀ \forall ∀ ∣ A ∣ |\mathfrak{A}| ∣ A ∣ A \mathfrak{A} A
每个 n 位谓词符号 P 都在 ∣ A ∣ |\mathfrak{A}| ∣ A ∣ P A P^{\mathfrak{A}} P A
每个常数符号 c 都在 ∣ A ∣ |\mathfrak{A}| ∣ A ∣ c A c^{\mathfrak{A}} c A
每个 n 位函数符号f f f ∣ A ∣ |\mathfrak{A}| ∣ A ∣ f A f^{\mathfrak{A}} f A
满足 ϕ \phi ϕ s : V → A s:V\rightarrow\mathfrak{A} s : V → A V V V A \mathfrak{A} A s s s 满足 ϕ \phi ϕ ⊨ A ϕ [ s ] \vDash_{\mathfrak{A}}\phi[s] ⊨ A ϕ [ s ]
假设 s s s s ’ s’ s ’ ϕ \phi ϕ ⊨ A ϕ [ s ] \vDash_{\mathfrak{A}}\phi[s] ⊨ A ϕ [ s ] ⊨ A ϕ [ s ′ ] \vDash_{\mathfrak{A}}\phi[s'] ⊨ A ϕ [ s ′ ]
类似地,如果结构A \mathfrak{A} A B \mathfrak{B} B ϕ \phi ϕ s s s ⊨ A ϕ [ s ] \vDash_{\mathfrak{A}}\phi[s] ⊨ A ϕ [ s ] ⊨ B ϕ [ s ] \vDash_{\mathfrak{B}}\phi[s] ⊨ B ϕ [ s ]
对一个句子 σ \sigma σ ⊨ A σ [ s ] \vDash_{\mathfrak{A}}\sigma[s] ⊨ A σ [ s ] ̸ ⊨ A σ [ s ] \not\vDash_{\mathfrak{A}}\sigma[s] ⊨ A σ [ s ] s s s
模型 A \mathfrak{A} A σ \sigma σ 的模型 :当且仅当 σ \sigma σ A \mathfrak{A} A
⊨ A σ \vDash_{\mathfrak{A}}\sigma ⊨ A σ s s s ⊨ A σ [ s ] \vDash_{\mathfrak{A}}\sigma[s] ⊨ A σ [ s ] A \mathfrak{A} A
Logical Implication 逻辑蕴涵 逻辑蕴涵 Γ \Gamma Γ 逻辑蕴涵 一个合式公式 ϕ \phi ϕ Γ ⊨ ϕ \Gamma\vDash\phi Γ ⊨ ϕ A \mathfrak{A} A s : V → ∣ A ∣ s:V\rightarrow|\mathfrak{A}| s : V → ∣ A ∣ ⊨ A Γ [ s ] \vDash_{\mathfrak{A}}\Gamma[s] ⊨ A Γ [ s ] ⊨ A ϕ [ s ] \vDash_{\mathfrak{A}}\phi[s] ⊨ A ϕ [ s ]
蕴含:(满足前者时,后者也满足)
合式公式 ϕ \phi ϕ ψ \psi ψ 逻辑等价 当且仅当 ϕ ⊨ ψ \phi\vDash\psi ϕ ⊨ ψ ψ ⊨ ϕ \psi\vDash\phi ψ ⊨ ϕ
Γ ; ϕ ⊨ ψ \Gamma;\phi\vDash\psi Γ ; ϕ ⊨ ψ Γ ⊨ ( ϕ → ψ ) \Gamma\vDash(\phi\rightarrow\psi) Γ ⊨ ( ϕ → ψ )
合式公式 ϕ \phi ϕ 恒真的 , (⊨ ϕ \vDash\phi ⊨ ϕ ∅ ⊨ ϕ \emptyset\vDash\phi ∅ ⊨ ϕ
ϕ \phi ϕ ψ \psi ψ ( ϕ ↔ ψ ) (\phi\leftrightarrow\psi) ( ϕ ↔ ψ ) ϕ \phi ϕ ∀ x ϕ \forall x\phi ∀ x ϕ
对句子而言: Σ ⊨ τ \Sigma\vDash\tau Σ ⊨ τ Σ \Sigma Σ τ \tau τ
τ \tau τ
Homomorphisms 同态 同态 :
h : ∣ A ∣ → ∣ B ∣ h:|\mathfrak{A}|\rightarrow|\mathfrak{B}| h : ∣ A ∣ → ∣ B ∣ A \mathfrak{A} A B \mathfrak{B} B 同态映射 ,当且仅当它在谓词关系和函数(包括常数)方面保持不变。
同构 :
同态定理。 如果 h h h A \mathfrak{A} A B \mathfrak{B} B s : V → ∣ A ∣ s:V\rightarrow|\mathfrak{A}| s : V → ∣ A ∣
(a) 对于任何项 t t t h ∘ s ‾ ( t ) = h ( s ‾ ( t ) ) \overline{h\circ s}(t)=h(\overline{s}(t)) h ∘ s ( t ) = h ( s ( t ))
(b) 对于任何无全称量词和等式 的公式 α \alpha α ⊨ A α [ s ] \vDash_{\mathfrak{A}}\alpha[s] ⊨ A α [ s ] ⊨ B α [ h ∘ s ] \vDash_{\mathfrak{B}}\alpha[h\circ s] ⊨ B α [ h ∘ s ]
(c) 在 (b) 中,如果 h h h α \alpha α h h h
子结构 :A \mathfrak{A} A B \mathfrak{B} B B \mathfrak{B} B A \mathfrak{A} A 扩充 ,当且仅当 ∣ A ∣ ⊆ ∣ B ∣ |\mathfrak{A}|\subseteq|\mathfrak{B}| ∣ A ∣ ⊆ ∣ B ∣ ∣ A ∣ |\mathfrak{A}| ∣ A ∣ ∣ B ∣ |\mathfrak{B}| ∣ B ∣
如果 a) 对于每个谓词 P P P P A P^{\mathfrak{A}} P A P B P^{\mathfrak{B}} P B ∣ A ∣ |\mathfrak{A}| ∣ A ∣ c c c c A = c B c^{\mathfrak{A}}=c^{\mathfrak{B}} c A = c B f f f f A f^{\mathfrak{A}} f A f B f^{\mathfrak{B}} f B ∣ A ∣ |\mathfrak{A}| ∣ A ∣
对于每个结构 A \mathfrak{A} A h h h ran h = ∣ A ∣ \text{ran}h=|\mathfrak{A}| ran h = ∣ A ∣ B \mathfrak{B} B h h h B \mathfrak{B} B A \mathfrak{A} A
对于每个结构 A \mathfrak{A} A h h h dom h = ∣ A ∣ \text{dom}h=|\mathfrak{A}| dom h = ∣ A ∣ B \mathfrak{B} B h h h A \mathfrak{A} A B \mathfrak{B} B
如果 h h h A \mathfrak{A} A B \mathfrak{B} B C \mathfrak{C} C A \mathfrak{A} A C \mathfrak{C} C C \mathfrak{C} C B \mathfrak{B} B
自同构 :A \mathfrak{A} A A \mathfrak{A} A
恒等映射是自同构的。如果还有其他自同构,则 A \mathfrak{A} A 固化的 。
如果 R R R A \mathfrak{A} A A \mathfrak{A} A n n n
一些关系在结构中不可定义的例子:N \mathbb{N} N ( R , < ) (\mathbb{R},<) ( R , < ) h ( x ) = x / 2 h(x)=x/2 h ( x ) = x /2 h ( v ) = 2 v h(v)=2v h ( v ) = 2 v
Elementarily equivalent structures 初等等价 A \mathfrak{A} A B \mathfrak{B} B 初等等价的 ,A ≡ B \mathfrak{A}\equiv\mathfrak{B} A ≡ B σ \sigma σ ⊨ A σ \vDash_{\mathfrak{A}}\sigma ⊨ A σ ⊨ B σ \vDash_{\mathfrak{B}}\sigma ⊨ B σ
同构的结构是初等等价的:A ≅ B \mathfrak{A}\cong\mathfrak{B} A ≅ B A ≡ B \mathfrak{A}\equiv\mathfrak{B} A ≡ B
如果 A \mathfrak{A} A A ≡ B \mathfrak{A}\equiv\mathfrak{B} A ≡ B A ≅ B \mathfrak{A}\cong\mathfrak{B} A ≅ B
反方向不一定成立:( R ; < R ) (\mathbb{R};<_{R}) ( R ; < R ) ( Q ; < Q ) (\mathbb{Q};<_{Q}) ( Q ; < Q )
( N ; < N ) (\mathbb{N};<_{N}) ( N ; < N ) ( R ; < R ) (\mathbb{R};<_{R}) ( R ; < R ) ( R ; < R ) (\mathbb{R};<_{R}) ( R ; < R ) ∃ 2 \exists_{2} ∃ 2 σ \sigma σ ( N ; < N ) (\mathbb{N};<_{N}) ( N ; < N )
初等等价类
结构 A \mathfrak{A} A 初等等价类 是与 A \mathfrak{A} A
结构中的可定义性 可定义的:
结构类的可定义性 对于一组句子 Σ \Sigma Σ Mod Σ \text{Mod}\Sigma Mod Σ Σ \Sigma Σ
对于语言的结构类 K \mathcal{K} K τ \tau τ K = Mod τ \mathcal{K}=\text{Mod}\tau K = Mod τ 初等类(E C EC E C 。
对于语言的结构类 K \mathcal{K} K Σ \Sigma Σ K = Mod Σ \mathcal{K}=\text{Mod}\Sigma K = Mod Σ 广义初等类(E C Δ EC{}_{\Delta} E C Δ 。
Section 2.3: A Parsing Algorithm解析算法 对于递归的论证和定义,有必要论证分解项和合式公式的唯一性。
Terms 项 对于变量、常量和函数符号的字符串,我们定义一个函数 K K K
K ( x ) = 1 K(x)=1 K ( x ) = 1 x x x
K ( c ) = 1 K(c)=1 K ( c ) = 1
K ( f ) = 1 − n K(f)=1-n K ( f ) = 1 − n f f f n n n n n n f f f
K ( s 1 … s n ) = K ( s 1 ) + … + K ( s n ) K(s_{1}\ldots s_{n})=K(s_{1})+\ldots+K(s_{n}) K ( s 1 … s n ) = K ( s 1 ) + … + K ( s n )
对于项 t t t K ( t ) = 1 K(t)=1 K ( t ) = 1 t t t t 1 t_{1} t 1 t 1 t_{1} t 1 K ( t 1 ) ≥ 1 K(t_{1})\ge1 K ( t 1 ) ≥ 1 t t t t 0 t_{0} t 0 K ( t 0 ) ≤ 0 K(t_{0})\le0 K ( t 0 ) ≤ 0 t 0 t_{0} t 0
项解析算法 略。唯一分解算法
(项的唯一可读性) 项的集合是由变量和常量符号的集合通过 F f \mathcal{F}_{f} F f
我们可以进一步为其他符号定义 K K K
K ( ( ) = − 1 K(()=-1 K (( ) = − 1 K ( ) ) = 1 K())=1 K ( )) = 1 K ( ∀ ) = − 1 K(\forall)=-1 K ( ∀ ) = − 1 K ( ¬ ) = 0 K(\neg)=0 K ( ¬ ) = 0 K ( → ) = − 1 K(\rightarrow)=-1 K ( → ) = − 1 K ( P ) = 1 − n K(P)=1-n K ( P ) = 1 − n P P P n n n K ( = ) = − 1 K(=)=-1 K ( = ) = − 1
对于 wff α \alpha α K ( α ) = 1 K(\alpha)=1 K ( α ) = 1 α \alpha α α 0 \alpha_{0} α 0 K ( α 0 ) ≤ 0 K(\alpha_{0})\le0 K ( α 0 ) ≤ 0 α 0 \alpha_{0} α 0
合式公式解析算法 略。唯一分解算法
(公式的唯一可读性) 从原子公式的集合通过操作 E ¬ \mathcal{E}_{\neg} E ¬ E → \mathcal{E}_{\rightarrow} E → Q i \mathcal{Q}_{i} Q i i = 1 , 2 , … i=1,2,\ldots i = 1 , 2 , …
Section 2.4: A Deductive Calculus 演绎计算 此章节有利于重新建立对推理的数学直觉!!!
假设 Σ ⊨ τ \Sigma\vDash\tau Σ ⊨ τ
证明这一事实需要什么证明方法?
是否一定存在证明?
什么是证明?
有限性。 这是由于一阶逻辑的紧致性定理,可以保证只需要 Σ \Sigma Σ Σ ⊨ τ \Sigma\vDash\tau Σ ⊨ τ 可验证性。 证明的每一步都应该是可以验证的,这意味着可以从空集假设(Σ = ∅ \Sigma=\emptyset Σ = ∅
这将意味着所有恒真的集合是可以能行可枚举的。这是由于可枚举性定理在合理的假设下证明了能行可枚举性。
证明的上限和局限:
紧致性定理和可枚举性定理 意味着对于每个 Σ ⊨ τ \Sigma\vDash\tau Σ ⊨ τ
哥德尔的不完备定理 是关于数理逻辑中的形式系统的性质的结果。第一不完备定理说明,对于足够强大的自包含系统,总存在一个在该系统内无法证明或证伪的陈述。紧致性和可枚举性定理是积极的性质,而哥德尔不完备定理揭示了系统的局限性。
Deductions 演绎 给 合式公式 ϕ \phi ϕ ϕ \phi ϕ ∀ x 1 … ∀ x n ϕ \forall x_{1}\ldots\forall x_{n}\phi ∀ x 1 … ∀ x n ϕ n ≥ 0 n\ge0 n ≥ 0 x 1 , … , x n x_{1},\ldots,x_{n} x 1 , … , x n
逻辑公理 :所有逻辑公理它们都是以下公理的所有可能的_概化_。
永真式(重言式)。
基本公式 要么是一个原子公式,要么是形式为 ∀ x α \forall x\alpha ∀ xα
非基本公式 是任何其他公式(由使用 ¬ \neg ¬ → \rightarrow →
给定任何合式公式,它由使用 E ¬ \mathcal{E}_{\neg} E ¬ E → \mathcal{E}_{\rightarrow} E →
∀ x α → α t x \forall x\alpha\rightarrow\alpha_{t}^{x} ∀ xα → α t x t t t α \alpha α x x x
α t x \alpha_{t}^{x} α t x
a)如果 α \alpha α t t t x x x
b)(¬ α \neg\alpha ¬ α t x _{t}^{x} t x ¬ α \neg\alpha ¬ α t x _{t}^{x} t x
c)(α → β \alpha\rightarrow\beta α → β t x _{t}^{x} t x α t x → β t x \alpha_{t}^{x}\rightarrow\beta_{t}^{x} α t x → β t x
d)(∀ x α \forall x\alpha ∀ xα t x _{t}^{x} t x ∀ x α \forall x\alpha ∀ xα y = x y=x y = x
e)(∀ y α \forall y\alpha ∀ y α t x _{t}^{x} t x ∀ y α t x \forall y\alpha_{t}^{x} ∀ y α t x y ≠ x y\neq x y = x
合式公式α \alpha α x x x t t t
a)如果 α \alpha α
b)如果 α \alpha α ¬ β \neg\beta ¬ β t t t β \beta β x x x
c)α \alpha α β → γ \beta\rightarrow\gamma β → γ t t t β \beta β γ \gamma γ x x x
d)如果 α \alpha α ∀ y β \forall y\beta ∀ y β x x x α \alpha α y y y t t t t t t β \beta β x x x
注意:x x x x x x α \alpha α t t t α \alpha α x x x
对于任何 α \alpha α t t t x x x α ′ \alpha' α ′ α \alpha α t t t α ′ \alpha' α ′ x x x
举例:在一些 ∀ y β \forall y\beta ∀ y β y ≠ x y\neq x y = x x x x β \beta β t t t β \beta β x x x y y y t t t ∀ z β z y \forall z\beta_{z}^{y} ∀ z β z y
∀ x ( α → β ) → ( ∀ x α → ∀ x β ) \forall x(\alpha\rightarrow\beta)\rightarrow(\forall x\alpha\rightarrow\forall x\beta) ∀ x ( α → β ) → ( ∀ xα → ∀ x β ) α → ∀ x α \alpha\rightarrow\forall x\alpha α → ∀ xα x x x α \alpha α (如果语言有 = = = x = x x=x x = x
(如果语言有 = = = x = y → α → α ′ x=y\rightarrow\alpha\rightarrow\alpha' x = y → α → α ′ α \alpha α α ′ \alpha' α ′ α \alpha α y y y
Rules of Inference 推理规则
假言推理 :从 α \alpha α α → β \alpha\rightarrow\beta α → β β \beta β
给定公式集 Γ \Gamma Γ Λ \Lambda Λ ϕ \phi ϕ Γ ∪ Λ \Gamma\cup\Lambda Γ ∪ Λ ϕ \phi ϕ Γ \Gamma Γ ϕ \phi ϕ 从Γ \Gamma Γ ),表示为 Γ ⊢ ϕ \Gamma\vdash\phi Γ ⊢ ϕ 从Γ \Gamma Γ ϕ \phi ϕ 的描述说明了如何从 Γ \Gamma Γ Λ \Lambda Λ ϕ \phi ϕ α 0 \alpha_{0} α 0 … \ldots … α n \alpha_{n} α n
a) α n \alpha_{n} α n ϕ \phi ϕ
b) 对于 k ≤ n k\le n k ≤ n α k \alpha_{k} α k Γ ∪ Λ \Gamma\cup\Lambda Γ ∪ Λ α i \alpha_{i} α i α j \alpha_{j} α j α i → α k \alpha_{i}\rightarrow\alpha_{k} α i → α k i , j < k i,j<k i , j < k
如果 Γ ⊢ α \Gamma\vdash\alpha Γ ⊢ α Γ ∪ Λ \Gamma\cup\Lambda Γ ∪ Λ α \alpha α
如果 α \alpha α β \beta β α \alpha α β \beta β
其他推理规则 (概化定理) 如果 Γ ⊢ α \Gamma\vdash\alpha Γ ⊢ α x x x Γ \Gamma Γ Γ ⊢ ∀ x α \Gamma\vdash\forall x\alpha Γ ⊢ ∀ xα
(常量的概化) 如果 Γ ⊢ α \Gamma\vdash\alpha Γ ⊢ α c c c Γ \Gamma Γ x x x α \alpha α Γ ⊢ ∀ x α x c \Gamma\vdash\forall x\alpha_{x}^{c} Γ ⊢ ∀ x α x c Γ \Gamma Γ ∀ x α x c \forall x\alpha_{x}^{c} ∀ x α x c c c c
如果 Γ ⊢ α c x \Gamma\vdash\alpha_{c}^{x} Γ ⊢ α c x c c c Γ \Gamma Γ α \alpha α Γ ⊢ ∀ x α \Gamma\vdash\forall x\alpha Γ ⊢ ∀ xα Γ \Gamma Γ ∀ x α \forall x\alpha ∀ xα c c c
(规则EI : 存在某个实例) 如果 Γ \Gamma Γ α c x ⊢ β \alpha_{c}^{x}\vdash\beta α c x ⊢ β c c c Γ \Gamma Γ α \alpha α Γ \Gamma Γ ∃ x α ⊢ β \exists x\alpha\vdash\beta ∃ xα ⊢ β Γ \Gamma Γ ∃ x α \exists x\alpha ∃ xα β \beta β c c c
(规则T) 如果 Γ ⊢ α i \Gamma\vdash\alpha_{i} Γ ⊢ α i i i i … \ldots … n n n α 1 \alpha_{1} α 1 , … ,\ldots , … α n \alpha_{n} α n β \beta β Γ ⊢ β \Gamma\vdash\beta Γ ⊢ β
(演绎定理) 如果 Γ \Gamma Γ α ⊢ β \alpha\vdash\beta α ⊢ β Γ ⊢ ( α → β ) \Gamma\vdash(\alpha\rightarrow\beta) Γ ⊢ ( α → β )
(反证法) 如果 Γ \Gamma Γ α ⊢ ¬ β \alpha\vdash\neg\beta α ⊢ ¬ β Γ \Gamma Γ β ⊢ ¬ α \beta\vdash\neg\alpha β ⊢ ¬ α
(不和谐) 一组 wffs Γ \Gamma Γ 不和谐 当且仅当对于某个 wff ϕ \phi ϕ Γ ⊢ \Gamma\vdash Γ ⊢ ϕ \phi ϕ ¬ ϕ \neg\phi ¬ ϕ
最大和谐集:对于每个和谐的 Γ \Gamma Γ Δ ⊇ Γ \Delta\supseteq\Gamma Δ ⊇ Γ α \alpha α α ∈ Δ \alpha\in\Delta α ∈ Δ ¬ α \neg\alpha ¬ α ∈ Δ \in\Delta ∈ Δ
(归谬法) 如果 Γ \Gamma Γ α \alpha α Γ ⊢ ¬ α \Gamma\vdash\neg\alpha Γ ⊢ ¬ α
(再替换引理) 如果 y y y α \alpha α x x x α y x \alpha_{y}^{x} α y x y y y α y x \alpha_{y}^{x} α y x x y _{x}^{y} x y α \alpha α
(字母变换式的存在性) 对于 wff α \alpha α t t t x x x α ′ \alpha' α ′
a) α ′ \alpha' α ′ α \alpha α
b) α ′ \alpha' α ′ α \alpha α
c) t t t α ′ \alpha' α ′ x x x
Eq1:⊢ ∀ x x = x \vdash\forall xx=x ⊢ ∀ xx = x
Eq2:⊢ ∀ x ∀ y ( x = y → y = x ) \vdash\forall x\forall y(x=y\rightarrow y=x) ⊢ ∀ x ∀ y ( x = y → y = x )
Eq3:⊢ ∀ x ∀ y ∀ z ( x = y → y = z → x = z ) \vdash\forall x\forall y\forall z(x=y\rightarrow y=z\rightarrow x=z) ⊢ ∀ x ∀ y ∀ z ( x = y → y = z → x = z )
Eq4:⊢ ∀ x 1 ∀ x 2 ∀ y 1 ∀ y 2 ( x 1 = y 1 → x 2 = y 2 → P x 1 x 2 → P y 1 y 2 ) \vdash\forall x_{1}\forall x_{2}\forall y_{1}\forall y_{2}(x_{1}=y_{1}\rightarrow x_{2}=y_{2}\rightarrow Px_{1}x_{2}\rightarrow Py_{1}y_{2}) ⊢ ∀ x 1 ∀ x 2 ∀ y 1 ∀ y 2 ( x 1 = y 1 → x 2 = y 2 → P x 1 x 2 → P y 1 y 2 ) n n n
Eq5:⊢ ∀ x 1 ∀ x 2 ∀ y 1 ∀ y 2 ( x 1 = y 1 → x 2 = y 2 → f x 1 x 2 = f y 1 y 2 ) \vdash\forall x_{1}\forall x_{2}\forall y_{1}\forall y_{2}(x_{1}=y_{1}\rightarrow x_{2}=y_{2}\rightarrow fx_{1}x_{2}=fy_{1}y_{2}) ⊢ ∀ x 1 ∀ x 2 ∀ y 1 ∀ y 2 ( x 1 = y 1 → x 2 = y 2 → f x 1 x 2 = f y 1 y 2 ) n n n
推理策略 假设我们想要推导 Γ ⊢ ϕ \Gamma\vdash\phi Γ ⊢ ϕ
如果 ϕ \phi ϕ α → β \alpha\rightarrow\beta α → β Γ \Gamma Γ α ⊢ β \alpha\vdash\beta α ⊢ β
如果 ϕ \phi ϕ ∀ x α \forall x\alpha ∀ xα
如果 x x x Γ \Gamma Γ Γ ⊢ α \Gamma\vdash\alpha Γ ⊢ α
如果 x x x Γ \Gamma Γ Γ ⊢ α y x \Gamma\vdash\alpha_{y}^{x} Γ ⊢ α y x
如果 ϕ \phi ϕ ¬ α \neg\alpha ¬ α
如果 α \alpha α β → γ \beta\rightarrow\gamma β → γ Γ ⊢ \Gamma\vdash Γ ⊢ β \beta β ¬ γ \neg\gamma ¬ γ
如果 α \alpha α ¬ β \neg\beta ¬ β Γ ⊢ β \Gamma\vdash\beta Γ ⊢ β
如果 α \alpha α ∀ x β \forall x\beta ∀ x β Γ ⊢ ¬ β t x \Gamma\vdash\neg\beta_{t}^{x} Γ ⊢ ¬ β t x t t t β \beta β x x x
Section 2.5: Soundness and Completeness Theorems 可靠性和完备性定理 Soundness 可靠性 每个逻辑公理A1-A6都是恒真的。
一组合式公式集合 Γ \Gamma Γ 可满足的 ,当且仅当存在 A \mathfrak{A} A s : V → ∣ A ∣ s:V\rightarrow|\mathfrak{A}| s : V → ∣ A ∣ A \mathfrak{A} A s s s Γ \Gamma Γ
(可靠性定理) 如果 Γ ⊢ ϕ \Gamma\vdash\phi Γ ⊢ ϕ Γ ⊨ ϕ \Gamma\vDash\phi Γ ⊨ ϕ
另一种表述:如果 Γ \Gamma Γ Γ \Gamma Γ
如果 ⊢ ϕ ↔ ψ \vdash\phi\leftrightarrow\psi ⊢ ϕ ↔ ψ ϕ ⊢ ψ \phi\vdash\psi ϕ ⊢ ψ ψ ⊢ ϕ \psi\vdash\phi ψ ⊢ ϕ ϕ \phi ϕ ψ \psi ψ
Completeness 完备性 (完备性定理; Gödel, 1930) 如果 Γ ⊨ ϕ \Gamma\vDash\phi Γ ⊨ ϕ Γ ⊢ ϕ \Gamma\vdash\phi Γ ⊢ ϕ
另一种表述:如果 Γ \Gamma Γ Γ \Gamma Γ
证明概述(没完全懂,待看):
假设 Γ \Gamma Γ c α c_{\alpha} c α ¬ ∀ x ϕ → ¬ ϕ c α ( ϕ , x ) x \neg\forall x\phi\rightarrow\neg\phi_{c_{\alpha(\phi,x)}}^{x} ¬∀ x ϕ → ¬ ϕ c α ( ϕ , x ) x Γ \Gamma Γ x x x c α ( ϕ , x ) c_{\alpha(\phi,x)} c α ( ϕ , x ) α ( ϕ , x ) ≠ α ( ψ , y ) \alpha(\phi,x)\neq\alpha(\psi,y) α ( ϕ , x ) = α ( ψ , y ) c α ( ϕ , x ) c_{\alpha(\phi,x)} c α ( ϕ , x ) ϕ \phi ϕ Γ ′ \Gamma' Γ ′ Γ ′ \Gamma' Γ ′ Δ \Delta Δ ϕ \phi ϕ ϕ ∈ Δ \phi\in\Delta ϕ ∈ Δ ¬ ϕ ∈ Δ \neg\phi\in\Delta ¬ ϕ ∈ Δ Δ \Delta Δ Δ ⊢ ϕ \Delta\vdash\phi Δ ⊢ ϕ ϕ ∈ Δ \phi\in\Delta ϕ ∈ Δ
其次,我们定义 a) 新的二元关系 E E E = = = A \mathfrak{A} A ∣ A ∣ |\mathfrak{A}| ∣ A ∣ E A = { < u , t > ∣ u = t ∈ Δ } E^{\mathfrak{A}}=\{<u,t>|u=t\in\Delta\} E A = { < u , t > ∣ u = t ∈ Δ } P A = { < t 1 , … , t n > ∣ P t 1 … t n ∈ Δ } P^{\mathfrak{A}}=\{<t_{1},\ldots,t_{n}>|Pt_{1}\ldots t_{n}\in\Delta\} P A = { < t 1 , … , t n > ∣ P t 1 … t n ∈ Δ } c A = c c^{\mathfrak{A}}=c c A = c f A ( t 1 , … , t n ) = f t 1 … t n f^{\mathfrak{A}}(t_{1},\ldots,t_{n})=ft_{1}\ldots t_{n} f A ( t 1 , … , t n ) = f t 1 … t n s : V → ∣ A ∣ s:V\rightarrow|\mathfrak{A}| s : V → ∣ A ∣ s ( x ) = x s(x)=x s ( x ) = x s ‾ ( t ) = t \overline{s}(t)=t s ( t ) = t
设 ϕ ∗ \phi^{*} ϕ ∗ = = = E E E ϕ \phi ϕ ϕ ∈ Δ \phi\in\Delta ϕ ∈ Δ ⊨ A ϕ ∗ [ s ] \vDash_{\mathfrak{A}}\phi^{*}[s] ⊨ A ϕ ∗ [ s ]
第三,我们注意到 E A E^{\mathfrak{A}} E A A \mathfrak{A} A P A P^{\mathfrak{A}} P A f A f^{\mathfrak{A}} f A E A E^{\mathfrak{A}} E A A / E \mathfrak{A}/E A / E h ( t ) = [ t ] h(t)=[t] h ( t ) = [ t ] A \mathfrak{A} A A / E \mathfrak{A}/E A / E [ t ] = { u ∈ ∣ A ∣ < u , t > ∈ E A } [t]=\{u\in|\mathfrak{A}|<u,t>\in E^{\mathfrak{A}}\} [ t ] = { u ∈ ∣ A ∣ < u , t >∈ E A } E A / E E^{\mathfrak{A}/E} E A / E ∣ A / E ∣ |\mathfrak{A}/E| ∣ A / E ∣ ϕ ∈ Δ \phi\in\Delta ϕ ∈ Δ ⊨ A / E ϕ [ h ∘ s ] \vDash_{\mathfrak{A}/E}\phi[h\circ s] ⊨ A / E ϕ [ h ∘ s ] A / E \mathfrak{A}/E A / E h ∘ s h\circ s h ∘ s Γ \Gamma Γ Γ \Gamma Γ
(紧致性定理) 如果 Γ ⊨ ϕ \Gamma\vDash\phi Γ ⊨ ϕ Γ 0 ⊆ Γ \Gamma_{0}\subseteq\Gamma Γ 0 ⊆ Γ Γ 0 ⊨ ϕ \Gamma_{0}\vDash\phi Γ 0 ⊨ ϕ
Γ \Gamma Γ Γ 0 ⊆ Γ \Gamma_{0}\subseteq\Gamma Γ 0 ⊆ Γ Σ \Sigma Σ Σ 0 ⊆ Σ \Sigma_{0}\subseteq\Sigma Σ 0 ⊆ Σ 不相交的 E C Δ EC_{\Delta} E C Δ E C EC E C Mod Σ 1 ∪ Σ 2 = ∅ \text{Mod}\Sigma_{1}\cup\Sigma_{2}=\emptyset Mod Σ 1 ∪ Σ 2 = ∅ τ \tau τ Mod Σ 1 ⊆ Mod τ \text{Mod}\Sigma_{1}\subseteq\text{Mod}\tau Mod Σ 1 ⊆ Mod τ Mod Σ 2 ⊆ Mod ¬ τ \text{Mod}\Sigma_{2}\subseteq\text{Mod}\neg\tau Mod Σ 2 ⊆ Mod ¬ τ
例子:对于 A = ( Z ; P A ) \mathfrak{A}=(\mathbb{Z};P^{\mathfrak{A}}) A = ( Z ; P A ) < a , b > ∈ P A <a,b>\in P^{\mathfrak{A}} < a , b >∈ P A ∣ a − b ∣ = 1 |a-b|=1 ∣ a − b ∣ = 1 E C EC E C
Decidability 可判定性
(可枚举性定理) 对于一个合理的语言,可以有效枚举合式公式的集合。
合理语言:
合理语言参数的集合可以能行枚举 ,并且关系 { < P , n > ∣ P 是 n -位谓词符号 } \{<P,n>|P\text{是}n\text{-位谓词符号}\} { < P , n > ∣ P 是 n - 位谓词符号 } { < f , n > ∣ f 是 n -位函数符号 } \{<f,n>|f\text{ 是 }n\text{-位函数符号}\} { < f , n > ∣ f 是 n - 位函数符号 }
有限语言
推论:
如果 Γ \Gamma Γ Th Γ \text{Th}\Gamma Th Γ { ϕ ∣ Γ ⊨ ϕ } \{\phi|\Gamma\vDash\phi\} { ϕ ∣Γ ⊨ ϕ }
如果 Γ \Gamma Γ σ \sigma σ Γ ⊨ σ \Gamma\vDash\sigma Γ ⊨ σ Γ ⊨ ¬ σ \Gamma\vDash\neg\sigma Γ ⊨ ¬ σ { σ ∣ Γ ⊨ σ } \{\sigma|\Gamma\vDash\sigma\} { σ ∣Γ ⊨ σ }
Section 2.6: Models of Theories 理论的模型 Finite Models 有限模型 一个句子是有限恒真的 ,当且仅当它在每个有限模型中都为真。
有限恒真句子的否定仅在无限模型中为真
反之亦然,如果一个句子仅在无限模型中为真,则其否定是有限恒真的。
如果一组句子有任意大的有限模型,那么它有一个无限模型。
Size of Models 模型的大小 假设语言的基数是 λ \lambda λ
(Löwenheim–Skolem, 1915, 1920) 如果 Γ \Gamma Γ Γ \Gamma Γ ≤ λ \le\lambda ≤ λ Σ \Sigma Σ Σ \Sigma Σ ≤ λ \le\lambda ≤ λ
(LST,即Löwenheim–Skolem-Tarski) 如果 Γ \Gamma Γ κ ≥ λ \kappa\ge\lambda κ ≥ λ Γ \Gamma Γ κ \kappa κ Σ \Sigma Σ κ ≥ λ \kappa\ge\lambda κ ≥ λ Σ \Sigma Σ κ \kappa κ
对于基数 λ \lambda λ A \mathfrak{A} A ≤ λ \le\lambda ≤ λ B \mathfrak{B} B A \mathfrak{A} A κ ≥ λ \kappa\ge\lambda κ ≥ λ κ \kappa κ B \mathfrak{B} B
例如,代数实数集合在初等等价于 ( R ; 0 , 1 , + , ⋅ ) (\mathbb{R};0,1,+,\cdot) ( R ; 0 , 1 , + , ⋅ )
即使 A \mathfrak{A} A B \mathfrak{B} B B \mathfrak{B} B A \mathfrak{A} A ( N ; 0 , S , < , + , ⋅ ) (\mathbb{N};0,S,<,+,\cdot) ( N ; 0 , S , < , + , ⋅ )
Skolem悖论 。对于集合论的公理集 A S T A_{ST} A S T G \mathfrak{G} G G \mathfrak{G} G
悖论的解决:在 G \mathfrak{G} G N \mathbb{N} N ∣ G ∣ |\mathfrak{G}| ∣ G ∣ G \mathfrak{G} G
Theories 理论 理论 :
理论 T T T T ⊨ σ ⇒ σ ∈ T T\vDash\sigma\Rightarrow\sigma\in T T ⊨ σ ⇒ σ ∈ T
结构A \mathfrak{A} A 理论 ,Th A \text{Th}\mathfrak{A} Th A A \mathfrak{A} A 为真的句子集。
一类结构K \mathcal{K} K 理论 ,Th K \text{Th}\mathcal{K} Th K K \mathcal{K} K 每个结构中为真的句子集 。
Th K \text{Th}\mathcal{K} Th K
证明step 1: 如果 Th K ⊨ σ \text{Th}\mathcal{K}\vDash\sigma Th K ⊨ σ σ \sigma σ Th K \text{Th}\mathcal{K} Th K A ∈ Th K \mathfrak{A}\in\text{Th}\mathcal{K} A ∈ Th K Th K \text{Th}\mathcal{K} Th K
证明step 2: 我们可以将 Th K \text{Th}\mathcal{K} Th K ∩ A ∈ K Th A \cap_{\mathfrak{A}\in\mathcal{K}}\text{Th}\mathfrak{A} ∩ A ∈ K Th A A \mathfrak{A} A Th A \text{Th}\mathfrak{A} Th A A \mathfrak{A} A Th K \text{Th}\mathcal{K} Th K Th K ⊨ σ \text{Th}\mathcal{K}\vDash\sigma Th K ⊨ σ σ \sigma σ A \mathfrak{A} A A ∈ K \mathfrak{A}\in\mathcal{K} A ∈ K
推论集 :
Cn \text{Cn} Cn Σ \Sigma Σ = ThMod Σ = { σ ∣ Σ ⊨ σ } = \text{Th}\text{Mod}\Sigma = \{\sigma|\Sigma\vDash\sigma\} = Th Mod Σ = { σ ∣Σ ⊨ σ } Σ \Sigma Σ 推论集
理论的完备性 :
一个理论 T T T σ \sigma σ T ⊨ σ T\vDash\sigma T ⊨ σ T ⊨ ¬ σ T\vDash\neg\sigma T ⊨ ¬ σ
等价表示:要么 σ ∈ T \sigma\in T σ ∈ T ¬ σ ∈ T \neg\sigma\in T ¬ σ ∈ T T T T 完备 。
对于每个结构 A \mathfrak{A} A Th A \text{Th}\mathfrak{A} Th A
对于每个结构类 K \mathcal{K} K Th K \text{Th}\mathcal{K} Th K A , B ∈ K \mathfrak{A},\mathfrak{B}\in\mathcal{K} A , B ∈ K A ≡ B \mathfrak{A}\equiv\mathfrak{B} A ≡ B
如果一个理论 T T T
例子:
域的理论不是完备的:1 + 1 = 0 1+1=0 1 + 1 = 0
特征为0的代数闭域的理论是完备的。
复数域的理论 ( C ; 0 , 1 , + , ⋅ ) (\mathbb{C};0,1,+,\cdot) ( C ; 0 , 1 , + , ⋅ )
范畴 :
公理化 :
一个理论 T T T 公理化的 ,当且仅当存在一个可判定 的句子(公理)集 Σ \Sigma Σ T = Cn Σ = ThMod Σ T=\text{Cn}\Sigma=\text{Th}\text{Mod}\Sigma T = Cn Σ = Th Mod Σ
一个理论 T T T 有限公理化的 ,当且仅当存在一个有限 句子(公理)集 Σ \Sigma Σ T = Cn Σ = ThMod Σ T=\text{Cn}\Sigma=\text{Th}\text{Mod}\Sigma T = Cn Σ = Th Mod Σ
如果 Cn Σ \text{Cn}\Sigma Cn Σ Σ \Sigma Σ Σ 0 ⊆ Σ \Sigma_{0}\subseteq\Sigma Σ 0 ⊆ Σ Cn Σ 0 = Cn Σ \text{Cn}\Sigma_{0}=\text{Cn}\Sigma Cn Σ 0 = Cn Σ
例子(不是数学系的,域还没完全理解…):
域的理论是(有限)公理化的:如果 Φ \Phi Φ Mod Φ \text{Mod}\Phi Mod Φ ThMod Φ \text{Th}\text{Mod}\Phi Th Mod Φ
特征为0的域的理论是公理化的:其公理 Φ 0 \Phi_{0} Φ 0 Φ \Phi Φ n n n 1 + … + 1 n ≠ 0 1+\ldots+1_{n}\neq0 1 + … + 1 n = 0
特征为0的代数闭域的理论是公理化的:其公理包括 Φ 0 \Phi_{0} Φ 0 ∀ x 0 … ∀ x n x n ≠ 0 → ∃ x x n ⋅ x ⋅ … ⋅ x ⏟ n + … + x 1 ⋅ x + x 0 = 0 \forall x_{0}\ldots\forall x_{n}x_{n}\neq0\rightarrow\exists xx_{n}\cdot\underbrace{x\cdot\ldots\cdot x}_{n}+\ldots+x_{1}\cdot x+x_{0}=0 ∀ x 0 … ∀ x n x n = 0 → ∃ x x n ⋅ n x ⋅ … ⋅ x + … + x 1 ⋅ x + x 0 = 0
Decidability 可判定性
对于有限语言 ,如果 A \mathfrak{A} A 有限的 ,则 Th A \text{Th}\mathfrak{A} Th A
对于有限语言 ,集合 { σ ∣ σ 有一个有限模型 } \{\sigma\mid\sigma\text{ 有一个有限模型}\} { σ ∣ σ 有一个有限模型 } 能行可枚举 的。
重新表述可判定性:
如果 Γ \Gamma Γ 可判定的 ,语言是合理 的,则 Th Γ \text{Th}\Gamma Th Γ { ϕ ∣ Γ ⊨ ϕ } \{\phi|\Gamma\vDash\phi\} { ϕ ∣Γ ⊨ ϕ } 能行可枚举 的。
合理语言中的可公理化的理论 是能行可枚举的。
反之亦然。在合理语言中是能行可枚举的理论是可公理化的。
如果 Γ \Gamma Γ 可判定的 ,语言是合理 的 (对于每个句子 σ \sigma σ Γ ⊨ σ \Gamma\vDash\sigma Γ ⊨ σ Γ ⊨ ¬ σ \Gamma\vDash\neg\sigma Γ ⊨ ¬ σ { σ ∣ Γ ⊨ σ } \{\sigma|\Gamma\vDash\sigma\} { σ ∣Γ ⊨ σ }
例子:
集合论(如果一致)是不可判定的,因此也不是完备的。
数论是完备的,但是不可判定(甚至不是能行可枚举的),因此也不可公理化。
特征为0的代数闭域的理论是可判定的。
复数域的理论 ( C ; 0 , 1 , + , ⋅ ) (\mathbb{C};0,1,+,\cdot) ( C ; 0 , 1 , + , ⋅ )
实数域的理论 ( R ; 0 , 1 , + , ⋅ ) (\mathbb{R};0,1,+,\cdot) ( R ; 0 , 1 , + , ⋅ )
无端点的稠密线性序理论是可判定的。
前束范式 是形式为 Q 1 x 1 … Q n x n α Q_{1}x_{1}\ldots Q_{n}x_{n}\alpha Q 1 x 1 … Q n x n α Q i ∈ { ∀ , ∃ } Q_{i}\in\{\forall,\exists\} Q i ∈ { ∀ , ∃ } α \alpha α
(前束范式定理) 对于每个合式公式ϕ \phi ϕ
Section 2.7: Theories之间的解释 符号表示 对于给定的公式φ \varphi φ φ ( t 1 , . . . , t k ) \varphi(t_{1},...,t_{k}) φ ( t 1 , ... , t k ) ( ( ψ t 1 v 1 ) . . . ) t k v k ((\psi_{t_{1}}^{v_{1}})...)_{t_{k}}^{v_{k}} (( ψ t 1 v 1 ) ... ) t k v k ψ \psi ψ φ \varphi φ t i t_{i} t i v i v_{i} v i
语言的解释 解释是将L L L L ′ L' L ′ T ′ T' T ′ L L L L ′ L' L ′ T ′ T' T ′ ∀ \forall ∀ f f f T ′ T' T ′ T ′ T' T ′
一个L L L T ′ T' T ′ π \pi π L L L L ′ L' L ′ π ∗ \pi_{*} π ∗ f r e e ( φ ) free(\varphi) f r ee ( φ ) φ \varphi φ
f r e e ( π ∀ ) ⊆ { v 1 } free(\pi_{\forall}) \subseteq \{v_{1}\} f r ee ( π ∀ ) ⊆ { v 1 } T ′ ⊨ ∃ v 1 π ∀ T' \models \exists v_{1}\pi_{\forall} T ′ ⊨ ∃ v 1 π ∀ 对于n n n P P P f r e e ( π P ) ⊆ { v 1 , . . . , v n } free(\pi_{P}) \subseteq \{v_{1},...,v_{n}\} f r ee ( π P ) ⊆ { v 1 , ... , v n }
对于n n n f f f f r e e ( π f ) ⊆ { v 1 , . . . , v n , v n + 1 } free(\pi_{f}) \subseteq \{v_{1},...,v_{n},v_{n+1}\} f r ee ( π f ) ⊆ { v 1 , ... , v n , v n + 1 } T ′ ⊨ ∀ v 1 . . . ∀ v n ( π ∀ → π ∀ ( v 2 ) → . . . → π ∀ ( v n ) → ∃ x ( π ∀ ( x ) ∧ ∀ v n + 1 ( π f ↔ v n + 1 = x ) ) ) T' \models \forall v_{1}...\forall v_{n}(\pi_{\forall} \rightarrow \pi_{\forall}(v_{2}) \rightarrow ... \rightarrow \pi_{\forall}(v_{n}) \rightarrow \exists x(\pi_{\forall}(x)\land\forall v_{n+1}(\pi_{f}\leftrightarrow v_{n+1}=x))) T ′ ⊨ ∀ v 1 ...∀ v n ( π ∀ → π ∀ ( v 2 ) → ... → π ∀ ( v n ) → ∃ x ( π ∀ ( x ) ∧ ∀ v n + 1 ( π f ↔ v n + 1 = x )))
对于常量符号c c c f r e e ( π c ) ⊆ { v 1 } free(\pi_{c}) \subseteq \{v_{1}\} f r ee ( π c ) ⊆ { v 1 } T ′ ⊨ ∃ x ( π ∀ ( x ) ∧ ∀ v 1 ( π c ↔ v 1 = x ) ) T' \models \exists x(\pi_{\forall}(x)\land\forall v_{1}(\pi_{c}\leftrightarrow v_{1}=x)) T ′ ⊨ ∃ x ( π ∀ ( x ) ∧ ∀ v 1 ( π c ↔ v 1 = x ))
其中:
1表示对于T ′ T' T ′ B B B π ∀ \pi_{\forall} π ∀ ∣ π B ∣ |^{π}B| ∣ π B ∣ L L L L L L π B ^{π}B π B L L L L L L φ \varphi φ π B ^{π}B π B s s s V → ∣ π B ∣ V\to|^{π}B| V → ∣ π B ∣
2表示π P \pi_{P} π P n n n
3表示对于T ′ T' T ′ B B B π f \pi_{f} π f ( n + 1 ) (n+1) ( n + 1 )
4表示π c \pi_{c} π c L L L
现在我们需要证明任何L L L T ′ T' T ′
对于L L L φ \varphi φ T ′ ⊨ ∃ v 1 . . . ∃ v k π ∀ ( v 1 ) ∧ . . . ∧ π ∀ ( v k ) → π ∀ ( φ ) T' \models \exists v_{1}...\exists v_{k}\pi_{\forall}(v_{1})\land...\land\pi_{\forall}(v_{k}) \rightarrow \pi_{\forall}(\varphi) T ′ ⊨ ∃ v 1 ...∃ v k π ∀ ( v 1 ) ∧ ... ∧ π ∀ ( v k ) → π ∀ ( φ ) L L L φ \varphi φ L L L π ∀ \pi_{\forall} π ∀
对于L L L φ \varphi φ T ′ ⊨ π ∀ ( φ ) → ∃ v 1 . . . ∃ v k π ∀ ( v 1 ) ∧ . . . ∧ π ∀ ( v k ) T' \models \pi_{\forall}(\varphi) \rightarrow \exists v_{1}...\exists v_{k}\pi_{\forall}(v_{1})\land...\land\pi_{\forall}(v_{k}) T ′ ⊨ π ∀ ( φ ) → ∃ v 1 ...∃ v k π ∀ ( v 1 ) ∧ ... ∧ π ∀ ( v k ) π ∀ ( φ ) \pi_{\forall}(\varphi) π ∀ ( φ ) L ′ L' L ′ π ∀ \pi_{\forall} π ∀ T ′ T' T ′
有了这两个事实,我们可以证明对于任何L L L ϕ \phi ϕ T ′ ⊨ π ∀ ( ϕ ) T' \models \pi_{\forall}(\phi) T ′ ⊨ π ∀ ( ϕ ) ϕ \phi ϕ ∀ \forall ∀ ∃ \exists ∃ → \rightarrow → ¬ \neg ¬
最终,我们证明了T ⊆ π − 1 ( T ′ ) T \subseteq \pi^{-1}(T') T ⊆ π − 1 ( T ′ ) L L L T T T L ′ L' L ′ T ′ T' T ′ T ′ T' T ′ T T T T T T T ′ T' T ′
跳过可消去部分。
Section 2.8 跳过 Section 3.1 我们选择数论(而不选择其他理论,比如群论)进行学习是因为:
我们能证明数论的某个子理论是一个不可判定的句子集.
我们也能得到,任何一个可满足的理论如果包含数论(例如,完全数论或者集合论)的这个子理论,那么这个理论一定是不可判定的.
特别地,这样的一个理论不可能既是完全的又是可公理化的.
为了证明我们所找到的数论的子理论是不可判定的,我们还将证明这个子理论足以表示数字序列、数字序列与数之间的编码运算以及判定过程等.在最后一部分内容中,我们将利用对角线法证明我们所选择的子理论是不可判定的.

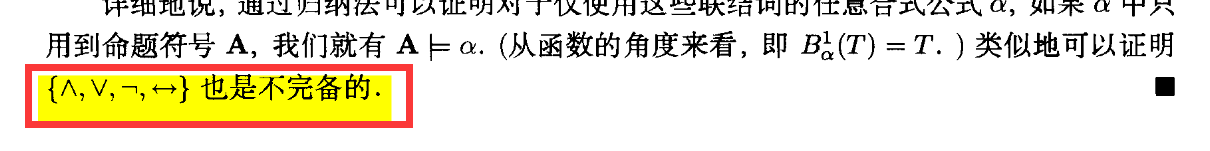 image-20231121112116386
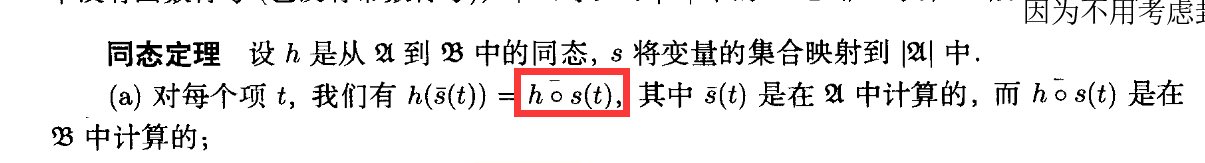 image-20231121112504911
 image-20231112204951151
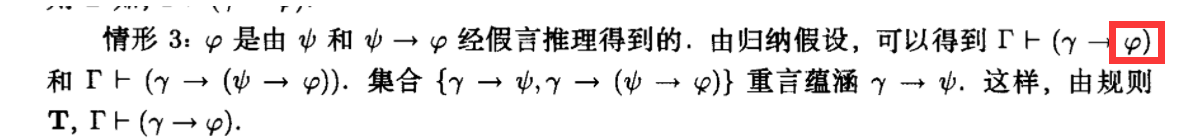 image-20231112205031189
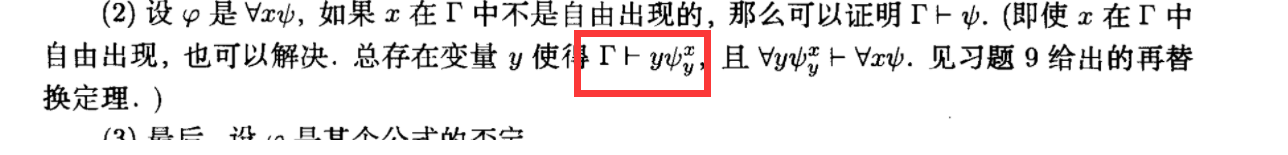 image-20231112205102530
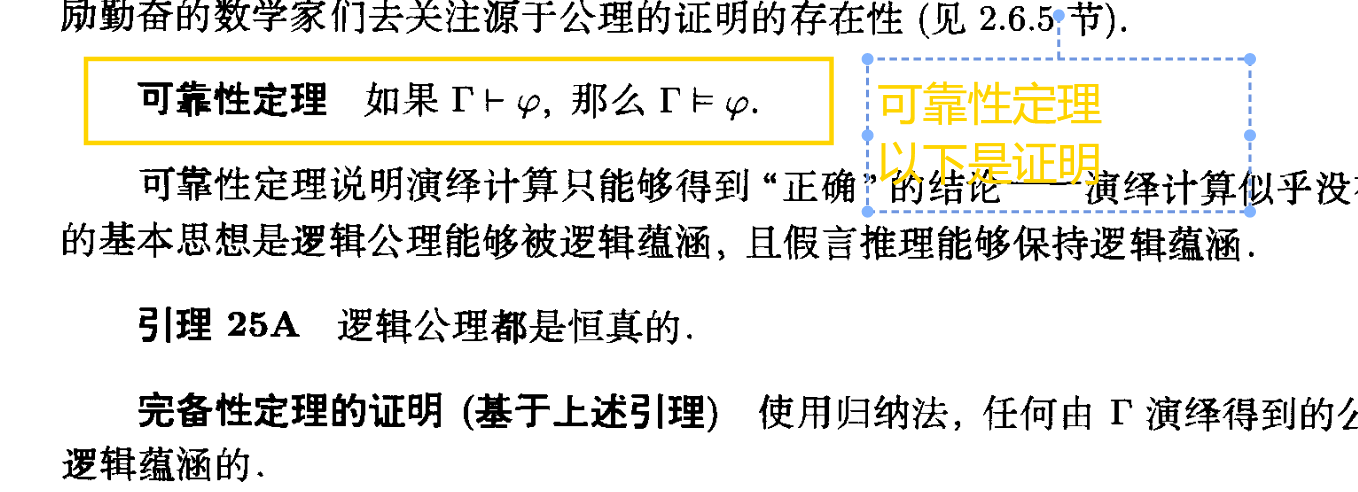 image-20231114114209539
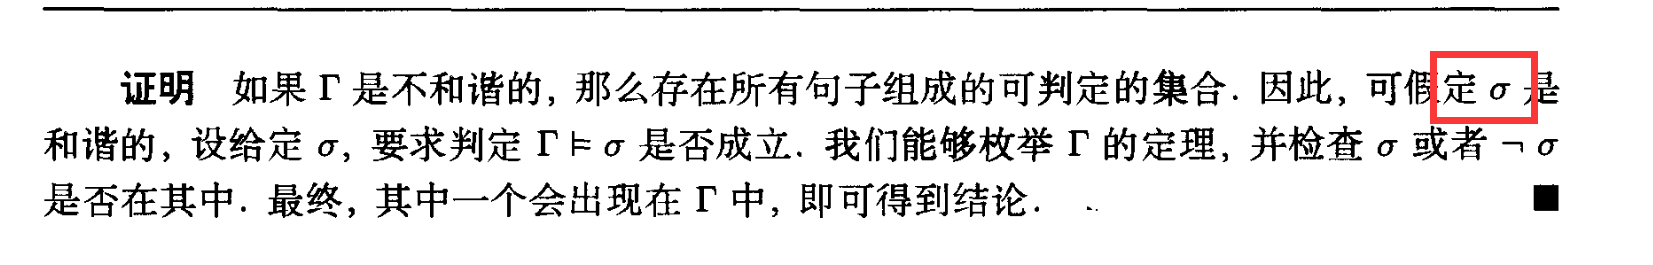 image-20231115174017090